Login mit Microsoft – Benutzer-Provisioning und Gruppen
Diese Seite ergänzt Login mit Microsoft (Registrierung der Azure-/Entra-App, Client-ID und Secret) und beschreibt, wie Benutzer beim Microsoft-Login automatisch angelegt werden und wofür die beiden Felder „Gruppen ID Squeeze User" und „Gruppen ID Squeeze Admins" dienen.
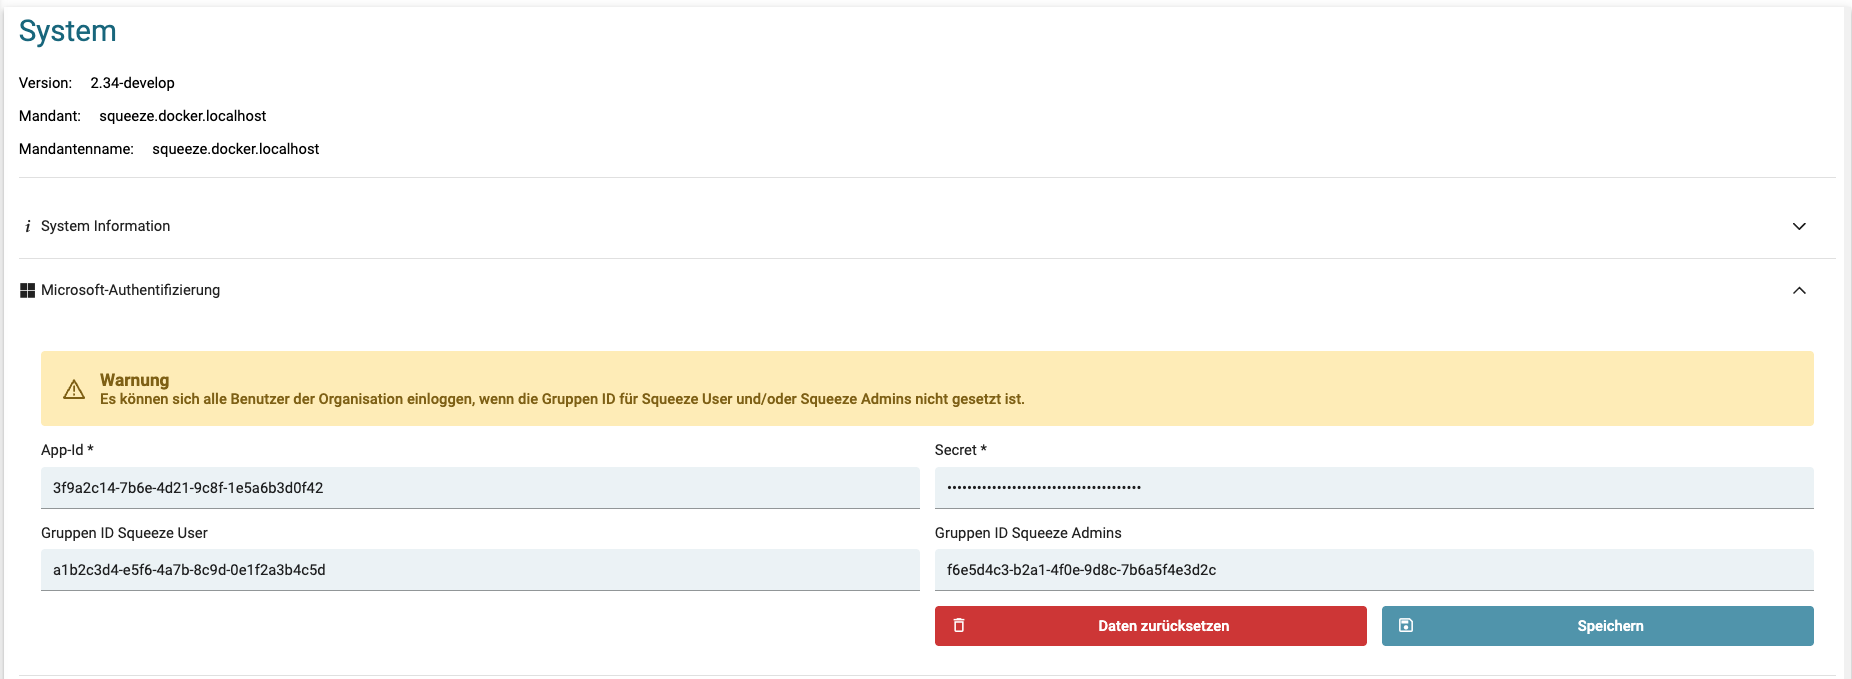
Die Konfiguration erfolgt in Squeeze unter System → Microsoft-Authentifizierung:
Automatisches Benutzer-Provisioning
Beim Login über Microsoft ist ein automatisches Provisioning aktiv: Meldet sich ein Benutzer an, der in Squeeze noch nicht existiert, wird das Squeeze-Konto automatisch angelegt. Der Benutzer muss also nicht vorab manuell in Squeeze angelegt werden.
Die Zuordnung erfolgt anhand der E-Mail-Adresse aus dem Microsoft-Profil. Existiert bereits ein Squeeze-Benutzer mit dieser E-Mail, wird dieser verwendet und aktualisiert; andernfalls wird ein neuer Benutzer erzeugt.
Voraussetzungen im Microsoft-Profil
Damit ein Benutzer automatisch angelegt werden kann, müssen im Microsoft-Entra-/Azure-AD-Profil folgende Felder gepflegt sein:
| Microsoft-Feld | Squeeze-Feld |
|---|---|
mail (E-Mail) |
Login / E-Mail |
givenName (Vorname) |
Vorname |
surname (Nachname) |
Nachname |
Wichtig: Fehlt eines dieser Felder im Microsoft-Profil, bricht das automatische Anlegen mit einer Fehlermeldung ab (z. B. „No firstname for the user.", „No lastname for the user." oder „No email address defined for the user."). Der Login funktioniert dann nur für Benutzer, die vorher manuell in Squeeze angelegt wurden – denn bei bereits vorhandenen Benutzern wird der Anlege-Schritt übersprungen.
In vielen Tenants ist standardmäßig nur
displayNamegepflegt, aber nichtgivenName/surname. Prüfen Sie in diesem Fall die Benutzerprofile in Microsoft Entra ID.
Konfigurationsfelder
Der Einstellungsdialog „Microsoft-Authentifizierung" enthält vier Felder:
| Feld | Inhalt | Format |
|---|---|---|
| App-Id | Anwendungs-(Client-)ID der Azure-/Entra-App | GUID, z. B. 3f9a2c14-7b6e-4d21-9c8f-1e5a6b3d0f42 |
| Secret | Client-Secret Value (nicht die Secret-ID!) | ~40 Zeichen |
| Gruppen ID Squeeze User | Objekt-ID einer Sicherheitsgruppe | GUID |
| Gruppen ID Squeeze Admins | Objekt-ID einer Sicherheitsgruppe | GUID |
App-Id: die Anwendungs-(Client-)ID der App verwenden – nicht die Verzeichnis-(Mandanten-)ID.
Secret: in Squeeze wird der Secret-Value (die lange Zeichenkette) eingetragen, nicht die Secret-ID. Nach dem Speichern ist das Secret nicht mehr einsehbar.
Gruppen-Konfiguration
Beide Gruppen-Felder erwarten die Objekt-ID (GUID) einer Sicherheitsgruppe aus Microsoft Entra ID – nicht den Gruppennamen.
| Feld | Wirkung |
|---|---|
| Gruppen ID Squeeze User | Mitglieder dürfen sich anmelden und erhalten ein normales Squeeze-Konto. |
| Gruppen ID Squeeze Admins | Mitglieder dürfen sich anmelden und erhalten zusätzlich automatisch die Administrator-Rolle (root). |
Verhalten je nach Konfiguration
- Beide Felder leer: Die Gruppenprüfung wird übersprungen – jeder Benutzer der Organisation kann sich anmelden. Genau darauf weist der Warnhinweis im Dialog hin: „Es können sich alle Benutzer der Organisation einloggen, wenn die Gruppen ID für Squeeze User und/oder Squeeze Admins nicht gesetzt ist." Es wird niemandem automatisch die Admin-Rolle zugewiesen.
- Mindestens ein Feld gesetzt: Es dürfen sich nur Mitglieder der hinterlegten Gruppe(n) anmelden. Ist ein Benutzer in keiner der beiden Gruppen, wird die Anmeldung mit „You are not a member of an authorized group." abgelehnt.
- Gruppen ID Squeeze Admins gesetzt: Mitglieder dieser Gruppe erhalten beim Login automatisch die Rolle
root. Diese Zuweisung ist additiv – eine einmal vergebene Rolle wird beim Login nicht wieder entzogen.
Hinweis zur Objekt-ID: Die benötigte GUID finden Sie in Microsoft Entra ID unter Gruppen → <Gruppe> → Objekt-ID.
Rollen automatisch angelegter Benutzer
- Admins (Mitglied der Admin-Gruppe) erhalten automatisch die Rolle
root. - Normale Benutzer werden ohne zugewiesene Rolle angelegt. Damit sie arbeiten können, muss ihnen anschließend eine passende Rolle zugewiesen werden (z. B. über die Benutzerverwaltung oder über eine Gruppen-/Rollen-Zuordnung). Ohne Rolle kann sich der Benutzer zwar anmelden, aber im System nicht sinnvoll arbeiten – dies kann den Eindruck erwecken, die Anmeldung „greife nicht".
Fehlersuche
| Symptom | Wahrscheinliche Ursache |
|---|---|
| Login funktioniert nur bei zuvor manuell angelegten Benutzern | Fehlende Profilfelder (givenName/surname/mail) im Microsoft-Profil → automatisches Anlegen bricht ab |
| Fehlermeldung „You are not a member of an authorized group." | Benutzer ist in keiner der konfigurierten Gruppen |
| Benutzer wird angelegt, kann aber nichts tun | Normaler Benutzer ohne zugewiesene Rolle → Rolle nachträglich vergeben |
| Fehlermeldung „No firstname/lastname/email …" | Entsprechendes Feld im Microsoft-Profil nicht gepflegt |